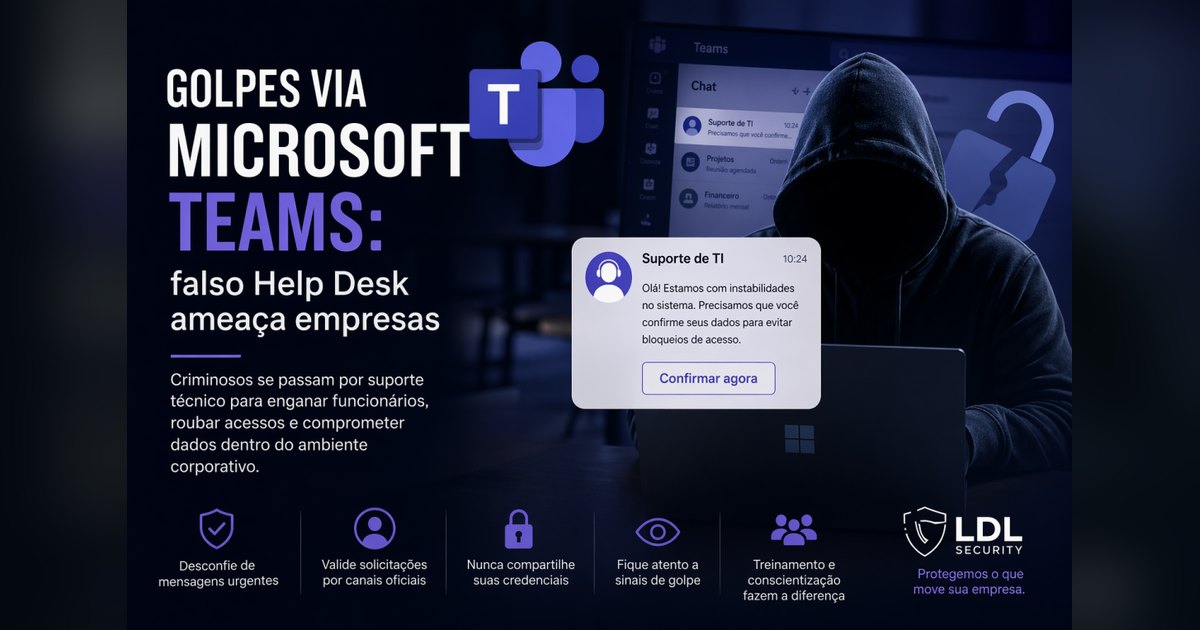
Golpes via Microsoft Teams: Como o Falso Help Desk Está Invadindo Empresas
Durante anos, o e-mail foi o principal vetor de ataques de phishing e engenharia social corporativa. Em 2025 e 2026, uma mudança significativa está acontecendo: cibercriminosos migraram para o Microsoft Teams, explorando a confiança que colaboradores depositam em mensagens recebidas nessa plataforma.
A técnica mais documentada é o "Falso Help Desk": atacantes se passam por suporte de TI ou Microsoft via Teams, alegando um problema urgente de segurança na conta do usuário e solicitando acesso remoto ao computador. Uma vez concedido o acesso, em minutos instalam malware, roubam credenciais e estabelecem persistência na rede corporativa.
Por Que o Teams se Tornou Vetor de Ataque
Vários fatores tornaram o Microsoft Teams um canal privilegiado para ataques:
Confiança inerente: Colaboradores tratam mensagens no Teams como comunicações internas confiáveis — o alerta interno de TI via Teams parece muito mais legítimo do que um e-mail externo
Chat externo habilitado por padrão: O Teams permite por padrão que usuários de fora da organização iniciem conversas com qualquer colaborador — a maioria das empresas não desabilitou esse recurso
Sem filtros anti-phishing: Ao contrário do e-mail corporativo com gateways de segurança, o Teams frequentemente não tem as mesmas camadas de proteção
Nomes convincentes: Atacantes criam tenants do Microsoft 365 com nomes como "IT Support", "Microsoft Security Team" ou imitando o nome da empresa-alvo
Como Funcionam os Ataques via Teams
O Golpe do Falso Help Desk
Atacante cria uma conta ou tenant do M365 com nome convincente (ex: "Suporte TI [Nome da Empresa]")
Inicia contato via Teams com colaboradores selecionados via OSINT (geralmente não-técnicos com acesso a sistemas financeiros ou dados sensíveis)
Alega problema urgente: "Detectamos atividade suspeita na sua conta", "Sua senha expira em 1 hora", "Há ransomware no seu dispositivo"
Solicita instalação de ferramenta de acesso remoto "para resolver o problema" — AnyDesk, TeamViewer ou Microsoft Quick Assist
Com acesso remoto, instala malware, rouba credenciais salvas no navegador, exfiltra arquivos e estabelece persistência
Distribuição de Malware via Teams
O Teams permite o compartilhamento de arquivos. Atacantes que comprometeram uma conta interna (via phishing de e-mail ou credenciais vazadas) usam essa conta para distribuir malware para toda a organização via Teams, com mensagens como "nova versão do software de gestão" ou "atualização urgente de segurança".
QR Code Phishing (Quishing) via Teams
Tendência crescente em 2026: imagens com QR codes enviadas via Teams que redirecionam para páginas de login falsas. Como QR codes não são rastreados por filtros anti-phishing de URL, passam despercebidos por muitas ferramentas de segurança.
Casos Reais de Impacto
Em 2025, o grupo de ameaças Storm-0539 usou extensivamente o Teams para ataques de gift card fraud e BEC (Business Email Compromise) em empresas americanas e canadenses, com perdas documentadas acima de US$ 10 milhões. Grupos similares foram identificados operando contra empresas brasileiras no mesmo período.
O grupo Midnight Blizzard (APT29/Cozy Bear, ligado à inteligência russa) usou o Teams como vetor de ataque a organizações governamentais e do setor privado, criando tenants falsos do Microsoft 365 para enganar colaboradores.
Como Proteger Sua Empresa
Configurações de Segurança do Teams
Restringir chat externo: No Teams Admin Center, limite quem pode iniciar conversas com usuários externos ou desabilite completamente se não houver necessidade de negócio
Federated domains allowlist: Se chat externo for necessário, configure allowlist com apenas os domínios parceiros autorizados
Desabilitar acesso de convidados desnecessário: Guest access permite que usuários externos entrem em canais — revise e minimize
Políticas de compartilhamento de arquivos: Restrinja uploads e downloads de arquivos executáveis via Teams
Treinamento Específico para Teams
Eduque colaboradores que suporte de TI real nunca solicitará instalação de software de acesso remoto via mensagem — esse processo sempre segue um procedimento formal
Ensine a verificar o domínio do remetente em mensagens externas — usuários de fora da organização aparecem com indicação "(Externo)" no Teams
Crie procedimento claro para relatar mensagens suspeitas no Teams à equipe de segurança
Proteção Técnica Adicional
Implemente Microsoft Defender for Office 365 P2 que inclui proteções específicas para Teams
Habilite Safe Attachments e Safe Links para o Teams no Microsoft Defender
Use Conditional Access para bloquear acesso ao Teams de dispositivos não gerenciados
Monitore logs do Teams no Microsoft Sentinel ou SIEM para detectar padrões suspeitos
Controles Administrativos Anti-Acesso Remoto
Bloqueie a instalação de ferramentas de acesso remoto não autorizadas (AnyDesk, TeamViewer pessoal) via política de grupo (GPO) ou MDM. Se acesso remoto for necessário, use apenas a solução corporativa aprovada com logging e aprovação formal.
Simulações de Phishing via Teams
A LDL Security inclui vetores de ataque via plataformas colaborativas (Teams, Slack) em suas campanhas de simulação de phishing. Testamos se seus colaboradores reconhecem e reportam abordagens de falso suporte técnico, compartilhamento de arquivos suspeitos e outras técnicas usadas por atacantes reais. Entre em contato para proteger sua empresa também no Microsoft Teams.
A LDL Security está pronta para apoiar sua empresa em cada etapa dessa jornada. Entre em contato através do nosso site ou pelo e-mail suporte@ldlsecurity.com.br para uma avaliação inicial gratuita.