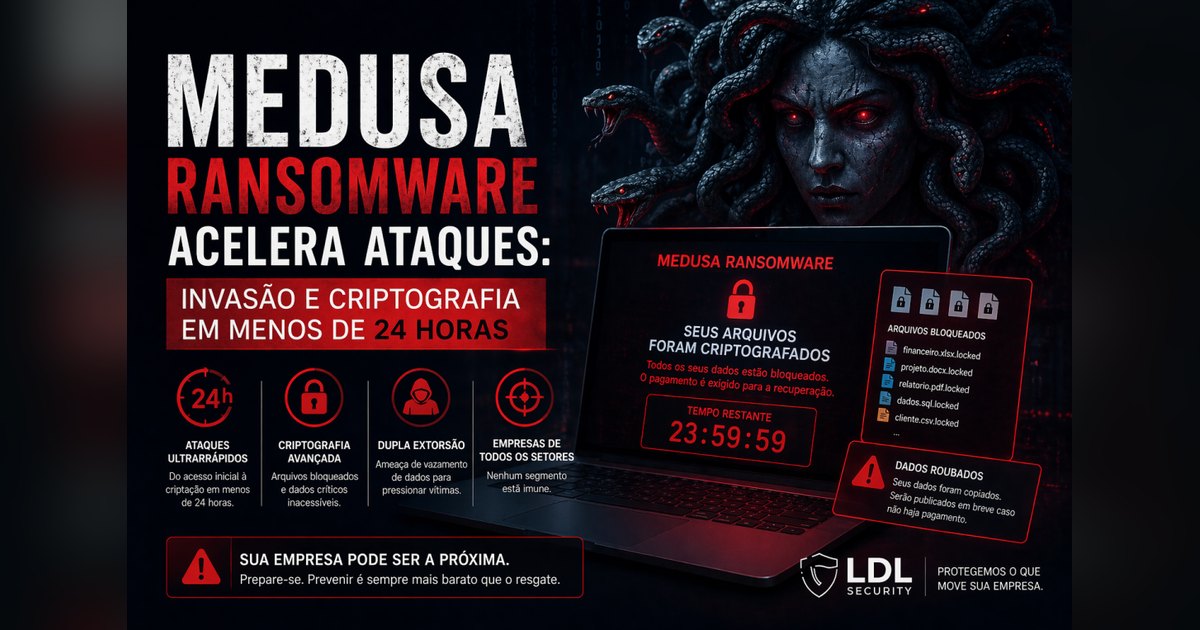
Medusa Ransomware: O Grupo que Criptografa Redes em Menos de 24 Horas
O grupo Medusa Ransomware emergiu como uma das ameaças mais agressivas ao mercado corporativo brasileiro em 2025. Diferente de grupos anteriores que levavam dias ou semanas para concluir um ataque, o Medusa opera com uma velocidade alarmante: tempo médio de invasão à criptografia total inferior a 24 horas. Em alguns casos documentados, menos de 6 horas.
O Medusa adota o modelo Ransomware-as-a-Service (RaaS), operando com afiliados que executam os ataques em troca de percentual do resgate. Essa estrutura acelerou dramaticamente o volume de ataques e expandiu o alcance geográfico do grupo para empresas de todos os setores e tamanhos no Brasil.
Como o Medusa Opera: Anatomia de um Ataque
Fase 1: Acesso Inicial
Os vetores de entrada mais usados pelo Medusa incluem:
Exploração de VPNs vulneráveis: Fortinet FortiGate, Cisco ASA, Citrix e Pulse Secure com CVEs conhecidos e não patcheados são alvos primários. O grupo mantém scanners constantes buscando versões vulneráveis
Credenciais comprometidas: Compradas de Initial Access Brokers na dark web ou obtidas via campanhas de phishing. RDP exposto com credenciais fracas é especialmente visado
Phishing sofisticado: E-mails com anexos maliciosos ou links para páginas de credential harvesting direcionados a colaboradores específicos
Fase 2: Persistência e Reconhecimento
Uma vez dentro, o grupo estabelece persistência antes de começar o ataque principal. Técnicas incluem criação de novas contas administrativas, instalação de ferramentas de acesso remoto legítimas (como AnyDesk ou TeamViewer para bypass de detecção), e uso de ferramentas nativas do Windows (living off the land) para evitar alertas de antivírus.
Simultaneamente, realizam reconhecimento da rede: mapeamento com BloodHound (Active Directory), identificação de servidores de backup, localização de dados mais valiosos para exfiltração.
Fase 3: Movimentação Lateral e Escalada de Privilégios
Usando técnicas como Pass-the-Hash, Kerberoasting e exploração de configurações incorretas do Active Directory, o grupo escala para Domain Admin. Com controle total do AD, podem acessar todos os sistemas da rede sem obstáculos.
Fase 4: Exfiltração (Dupla Extorsão)
Antes de criptografar, o Medusa exfiltra dados sensíveis para servidores externos controlados pelo grupo. O volume exfiltrado em casos documentados varia de dezenas de GB a vários TB. Esta é a "primeira extorsão": pagar o resgate ou ter os dados publicados no site de leak do grupo.
Fase 5: Criptografia Total em Horas
Com Domain Admin e backups identificados, executam a criptografia simultaneamente em todos os endpoints usando scripts customizados que desabilitam serviços de backup antes de criptografar. A velocidade é a marca registrada: menos de 24h do acesso inicial ao impacto total.
Por Que o Medusa é Especialmente Perigoso
Velocidade: A maioria das empresas leva horas para confirmar um incidente e iniciar a resposta. Em menos de 24h, o Medusa já completou o ataque
Dupla extorsão: Mesmo com backups funcionais, a ameaça de publicação de dados sensíveis força empresas a considerar o pagamento do resgate
Site de leak: O grupo mantém um site na dark web onde publica dados de vítimas que não pagam, incluindo documentos financeiros, dados de clientes e informações estratégicas
Resgates altos: Valores médios de US$ 100.000 a US$ 2 milhões, com casos acima de US$ 10 milhões em grandes corporações
Setores Mais Visados no Brasil
O Medusa tem preferência por setores com alta capacidade de pagamento e dados sensíveis valiosos:
Saúde e hospitais (dados de pacientes são altamente valiosos)
Governo e setor público
Serviços financeiros
Educação (especialmente universidades com pesquisas)
Manufatura e indústria
Como Se Proteger do Medusa Ransomware
Eliminar os Vetores de Entrada
Patching emergencial: CVEs de VPN explorados pelo Medusa devem ser patcheados em até 24h após publicação
MFA em TUDO: VPN, RDP, e-mail, ERP — sem exceções. MFA bloqueia a maioria dos ataques baseados em credenciais comprometidas
RDP nunca exposto diretamente: Acesso remoto sempre via VPN com MFA, nunca RDP direto na internet
Gestão de patches automatizada: WSUS, SCCM ou ferramentas como Automox para garantir que patches críticos sejam aplicados em toda a rede em horas, não semanas
Detectar Rápido
EDR como CrowdStrike ou SentinelOne detecta e bloqueia técnicas de movimentação lateral em tempo real
Microsoft Defender for Identity monitora o Active Directory e alerta sobre Kerberoasting, DCSync e outras técnicas usadas pelo Medusa
SIEM com regras específicas para comportamentos de ransomware (criação em massa de arquivos, desabilitação de shadow copies)
Backup Imune a Ransomware
Regra 3-2-1: 3 cópias, 2 mídias, 1 offsite/offline
Backups offline ou imutáveis (AWS S3 Object Lock, Azure Immutable Storage) — o Medusa não pode criptografar o que não consegue alcançar
Teste de restore regularmente — um backup que nunca foi testado é um backup que não existe
LDL Security: Proteção Proativa Contra Ransomware
A LDL Security realiza pentests de infraestrutura e Red Team exercises que identificam os mesmos vetores explorados pelo Medusa e grupos similares — antes de um ataque real. Nossa avaliação inclui testes de Active Directory, VPNs, detecção e resposta, e maturidade de backup. Entre em contato e descubra sua exposição real ao ransomware.
A LDL Security está pronta para apoiar sua empresa em cada etapa dessa jornada. Entre em contato através do nosso site ou pelo e-mail suporte@ldlsecurity.com.br para uma avaliação inicial gratuita.